GMO インターネットは2026年10月27日の朝、FX の自動売買に使う仮想サーバー「お名前.com デスクトップクラウド」の利用者に、正午になる前に「PC につながっているコードを抜いてください」と呼びかけた。サーバーに不正に入った攻撃者が、正午に利用者の情報を公開し、PC にランサムウェアを仕掛けると予告していたからだ。
 GMO インターネット 第3報 (2026年10月23日・影響の可能性がある情報に取引口座のログイン情報・接続が残る場合・二段階認証の設定)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報) | GMOインターネット株式会社
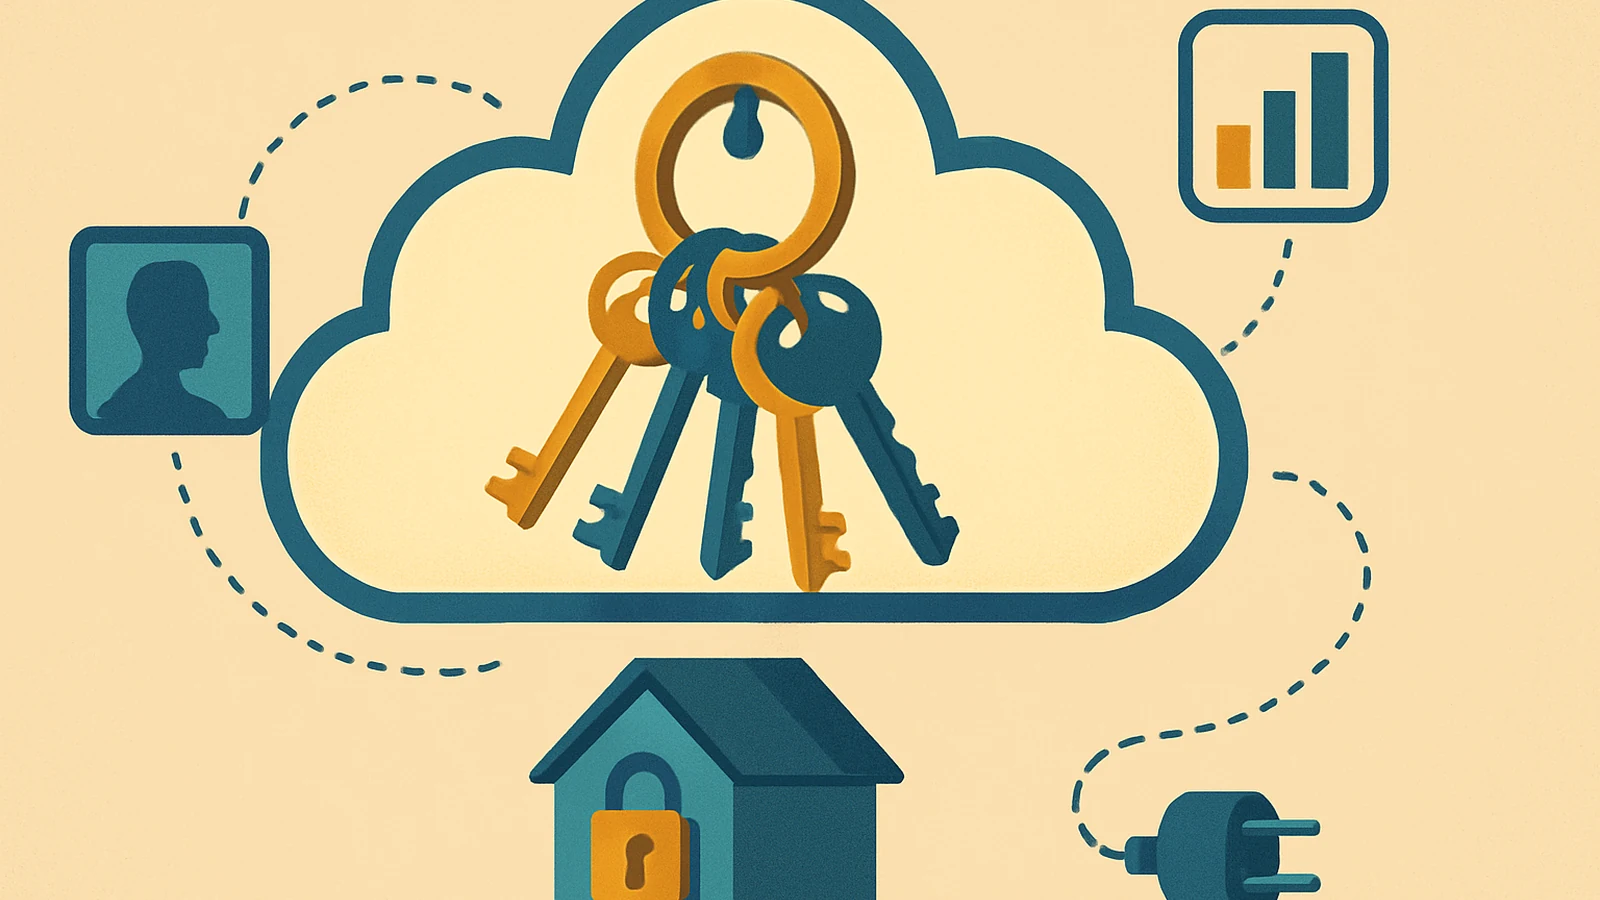
利用者がこのサーバーに置いていたのは、自分の証券会社や FX 会社の口座を動かすための鍵、つまりログイン情報だった。クラウドに置くことは、鍵を誰かに預けることでもある。
何が起きたかを確かめ、「流出」という言葉の中身をほどいたうえで、預けた鍵を自分の手元でどう守るかを考える。
まず、確かめられること
GMO の発表をもとに、10月19日から28日までを並べる。
- 10月19日〜20日: 利用者の問い合わせから調査を始め、一部のサーバーに不正なプログラムが置かれているのを見つけた
- 10月21日: 全プランのサーバーを止めた。影響の可能性があるサーバーは 2 万 6,739 台。この時点では、個人情報の漏えいや悪用は「確認されておりません」としていた
- 10月22日: 利用者から、取引口座で第三者による不正な操作があったと報告を受けた
- 10月24日: 利用者の情報が外部に持ち出されたことを確認し、攻撃者から金銭を要求されていると公表した。支払いは拒んだ
- 10月27日: 正午を前に、電源を落としてコードを抜くよう呼びかけた。昼過ぎ、攻撃者とみられる者が利用者とされる情報を公開したのを確認した
- 10月28日: 午前4時ごろ、攻撃者のサイトのドメインが止まったことを確認した
GMO は、すべての利用者に見舞金 5,000 円を払い、不正な取引による損失を補償すると発表している。27日に情報を公開された人には、別に特別見舞金を出す。グループ代表の熊谷正寿氏は、社内のホワイトハッカーから改善すべき課題を事前に指摘されていたが、対応の深さとスピードが足りなかったと認めた。
各時点の詳細は、本サイトの Signal で追った。
クラウドに置くことは、鍵を預けること
FX の自動売買では、MT4・MT5 といった取引ソフトの上で、決めた条件で注文を出すプログラムを動かす。家の PC を一晩中つけておく代わりに、データセンターの仮想サーバーに動かしてもらう。デスクトップクラウドは、そのための場所だった。
注文を自動で出し続けるには、取引ソフトに口座のログイン情報を保存しておく必要がある。GMO は、影響の可能性がある情報に「取引ツール等に保存されたお取引口座のログイン情報等」を含めた。
ここで起きていたのは、鍵の預け入れだ。口座そのものは証券会社や FX 会社にあり、そのシステムは破られていない。OANDA 証券は、外部の仮想サーバーで流出したログイン情報による不正取引を確認したうえで、自社の基幹システムへの侵入は確認されていないと告知した。正しい鍵で入られると、口座の側から見れば本人の操作と見分けがつかない。
鍵は利用者のものでも、置き場所を守るのは預かった側だ。そして 1 か所に 2 万台を超えるサーバーが並べば、その置き場所は攻撃者にとって、たくさんの鍵がまとめて手に入る場所になる。
「流出」の中身は、一種類ではなかった
ニュースでは「情報流出」とひとまとめに呼ばれるが、今回の 9 日間で起きたことを分けると、段階ごとに被害の形も、守り方も違う。
- 見られたかもしれない段階: 21日の第1報は、サーバーの中の情報が「閲覧された可能性」にとどめていた
- 持ち出された段階: 24日の第4報で、情報が外部に持ち出されたことを確認した
- 鍵が使われた段階: 22日から、身に覚えのない取引の報告が届いた。ここで被害はお金に変わる
- 手元の PC が狙われた段階: 攻撃者は、サーバーとつながっていた利用者の PC の情報の公開と、ランサムウェアの攻撃を予告した
- 人目にさらされた段階: 27日、利用者とされる人の情報が公開された
最初の段階で手を打てるかどうかで、後の段階の重さが変わる。GMO は22日に、パスワードをサーバー以外の端末から変え、ログオフするよう求めた。翌日には、パスワードを変えても、FX 会社のサーバーの仕様によってはつながったままの接続が残り、第三者が取引を続けられる場合があると注意を足している。鍵を替えるだけでなく、開いたままの扉も閉める必要があった。
「流出」の一語の中に、これだけの段階がある。自分に関係する知らせが来たとき、いまどの段階の話なのかを見分けられれば、次にすることも見えてくる。
会社が払わないと、矛先は利用者に向く
今回の攻撃者は、GMO に金銭を求め、応じなければ利用者の口座の不正な操作を続け、利用者の PC の情報を公開すると脅した。会社への要求の材料にされたのは、利用者の側だった。
GMO は、払っても情報が消される保証はなく、犯罪の資金になるとして、要求には「永久に応じません」と答えた。その代わりに、利用者が受けた損失を補償し、見舞金を出すことを決めた。
補償には条件がある。対象は、GMO が不正アクセスによるものと認めた取引で生じた損失だ。市場の動きによる損失や、取引で得られたはずの利益は含まれない。手続きでは、取引の履歴を確かめるために、MT4・MT5 の閲覧専用のパスワードの提示を求めることがあるという。申請の方法は 11月6日までに案内される。見舞金の受け取り方は 10月30日までにメールで知らされる。
こうした知らせに便乗する連絡にも気をつけたい。GMO は、パスワードや認証コードを尋ねることはないとし、「被害金を取り戻す」などと費用を求める連絡には応じないよう呼びかけている。攻撃者が情報を公開したサイトについては、アクセスした人の情報が攻撃者に取られていると警告した。気になっても、見に行かないことが身を守ることになる。
GMO だけの話ではない
10月には、ほかにも大きな流出の知らせが続いた。家電量販店の Joshin は会員情報など最大約 623 万件に漏えいのおそれがあると発表し (本サイトの Signal)、電子書籍のコミックシーモアでは最大約 420 万件 (同)、カーシェアのタイムズカーでは免許証の画像約 146 万件に外部に送られた痕跡が見つかった (同)。
1 つひとつは別の会社の別の事件だ。ただ、使う人の側から見ると、同じメールアドレスと似たパスワードで、いくつものサービスに鍵を預けていることが多い。どこか 1 か所から漏れた鍵が、別のサービスの扉を開ける。預けた先を自分で選べても、その先の守りは選べない。
今日からできる 6 つの備え
預けた鍵を守るために、手元でできることを挙げる。どれにも、手間や不便という代わりに手放すものがある。
一つ目は、サービスごとに違うパスワードを使うことだ。パスワードを覚えきれない分は、パスワード管理のアプリに任せる。アプリそのものを守る主パスワードと、それをなくしたときの備えが新たに要る。
二つ目は、お金に関わる口座で、二段階の認証やパスキーを使えるなら使うことだ。GMO も、取引先が二段階認証を用意しているなら設定するよう求めた。ログインのたびにスマートフォンを手に取る手間が増え、スマートフォンをなくしたときの手続きも覚えておく必要がある。
三つ目は、何かを自動で動かすサービスに鍵を預けるとき、その鍵で何ができるのかを確かめることだ。閲覧だけの鍵で足りるのか、注文まで出せる鍵が要るのか。出金先を登録した口座に限れるか、一度に動かせる金額に上限を置けるかも、口座の側の設定を見ておきたい。自動売買のように注文の権限そのものが要る使い方では、権限を絞るだけでは守り切れないことも知っておく。
四つ目は、リモートデスクトップで手元の PC と遠くのサーバーをつなぐとき、手元のドライブを共有する設定を必要なときだけ有効にすることだ。共有したままだと、サーバーの側から手元の PC のファイルに手が届く。これは今回の侵入の経路として GMO が確認したものではなく、一般的な設定の話だ。ファイルのやり取りが少し面倒になる。
五つ目は、取引の履歴と残高、ログインの通知を、決まった間隔で見ることだ。GMO も、身に覚えのない取引がないか、取引の履歴と残高を確かめるよう求めた。異変に早く気づければ、「鍵が使われた段階」で止められる。見る習慣を続けるのが、いちばん難しい。
六つ目は、使わなくなったサービスを解約するとき、預けたデータや保存したパスワードを先に消しておくことだ。解約した後に自分のデータがどう扱われるかは、サービスごとに違う。今回の件で確認された話ではないが、預けた鍵は、預けた本人が消さない限り残っていることがある。
まだ分かっていないことも残る。GMO は侵入の経路をまだ明かしておらず、どの利用者のどんな情報が持ち出されたのかも示していない。自分の手元の備えで防げる範囲がどこまでだったのかは、経路が分かるまで言い切れない。
見ておきたい点
次に確かめられる先は三つある。
- GMO の「お名前.com デスクトップクラウド」に関するお知らせのページ。10月30日までに見舞金の、11月6日までに損失の補償の申請の案内が出る。攻撃者が別のサイトで公開を再開した場合の知らせもここに載る
- 自分が口座を持つ証券会社や FX 会社の告知のページ。不正な取引の確認や、取引の制限の解除、ログインの方法の変更が載る
- GMO が今後明かす侵入の経路。自分の備えのどこが効き、どこが効かなかったのかを確かめる材料になる
ことば
- 仮想サーバー (VPS) — データセンターの 1 台のサーバーを分けて、利用者ごとに専用の PC のように使わせるサービス。FX の自動売買では、家の PC を一晩中つけておく代わりに、取引ソフトを 24 時間動かす場所になる。
- パスキー — パスワードの代わりに、スマートフォンや PC に保存した鍵と、指紋や顔の認証でログインする仕組み。鍵は端末の外に出ないので、サービスの側から漏れても使い回されにくい。
- 閲覧専用パスワード — MT4・MT5 の口座にある、取引の履歴は見られるが注文は出せないパスワード。GMO は損失の補償の確認で、この閲覧専用のパスワードの提示を求めることがあるとしている。
便利さのために誰かに鍵を預けるとき、あなたはその鍵で何ができるのかを、いくつ確かめているだろうか?
参照
- GMO インターネット 第3報 (2026年10月23日・影響の可能性がある情報に取引口座のログイン情報・接続が残る場合・二段階認証の設定)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報) | GMOインターネット株式会社
- GMO インターネット 第4報 (2026年10月24日・情報の持ち出しの確認・見舞金と損失の補償の条件・閲覧専用パスワード)【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報) お客様へのお見舞金のお支払いと不正取引による損失の補償について |
- GMO インターネット 第6報 (2026年10月26日・パスワードや認証コードを尋ねない・「被害金を取り戻す」連絡への注意)「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第6報) | GMOインターネット株式会社
- GMO インターネット 第8報 (2026年10月27日・PC のコードを抜く呼びかけ)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報) | GMOインターネット株式会社
- GMO インターネット 第10報 (2026年10月27日・攻撃者とみられる者による公開・サイトにアクセスしないで)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第10報) | GMOインターネット株式会社
- GMO インターネット 第13報 (2026年10月28日・攻撃者のサイトのドメイン停止)【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第13報) | GMOインターネット株式会社
 熊谷正寿代表のブログ (2026年10月25日・社内からの事前の指摘)熊谷正寿 - 公式サイト おかげさまで22周年
- OANDA 証券の告知 (外部の仮想サーバーで流出したログイン情報による不正取引・基幹システムへの侵入は確認されていない)oanda.jp